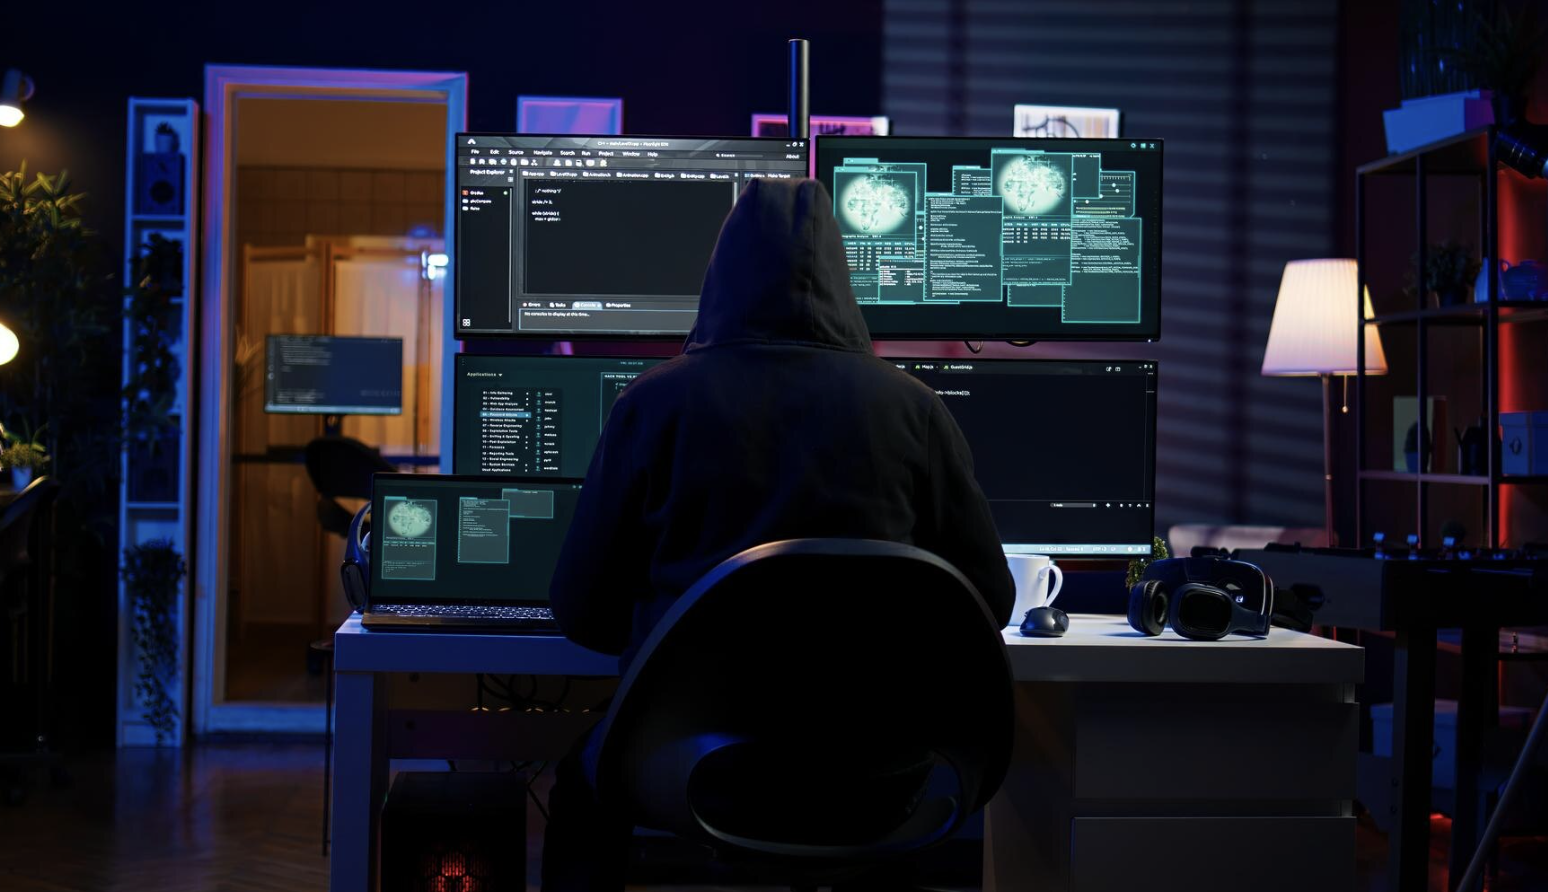
Una red internacional de ciberdelincuentes vinculada al gobierno de Corea del Norte despojó a decenas de empresas e individuos de más de 10 millones de dólares mediante la creación de miles de ofertas de trabajo ficticias. La investigación llevada a cabo por firmas de ciberseguridad y agencias federales reveló un esquema de ingeniería social a gran escala orientado a vulnerar sistemas corporativos y sustraer criptomonedas y fondos bancarios en América del Norte, Europa y Asia.
La estrategia de los atacantes consistió en publicar vacantes laborales atractivas en plataformas profesionales y contactar directamente a ingenieros, desarrolladores de software y personal del sector tecnológico. Tras avanzar en supuestos procesos de selección, los ciberdelincuentes enviaban a las víctimas archivos maliciosos camuflados como pruebas técnicas, documentos de contratación o cuestionarios de evaluación, los cuales infectaban los dispositivos y otorgaban acceso remoto a la infraestructura crítica de las compañías.
Los hallazgos de las autoridades confirman que los recursos financieros sustraídos a través de estas campañas digitales son destinados a financiar los programas bélicos y el desarrollo tecnológico del régimen de Pionyang, evadiendo las sanciones económicas internacionales. Ante la sofisticación de estas tácticas, los especialistas en seguridad de la información hicieron un llamado urgente a las empresas para reforzar sus filtros de verificación en procesos de reclutamiento y capacitar a sus empleados contra ataques de phishing laboral.